Dostarczalność
SPF, DKIM i DMARC: konfiguracja krok po kroku
Czym są SPF, DKIM i DMARC, jak ustawić je dla domeny wysyłkowej, jakie błędy zdarzają się najczęściej i jak sprawdzić, czy wszystko działa.
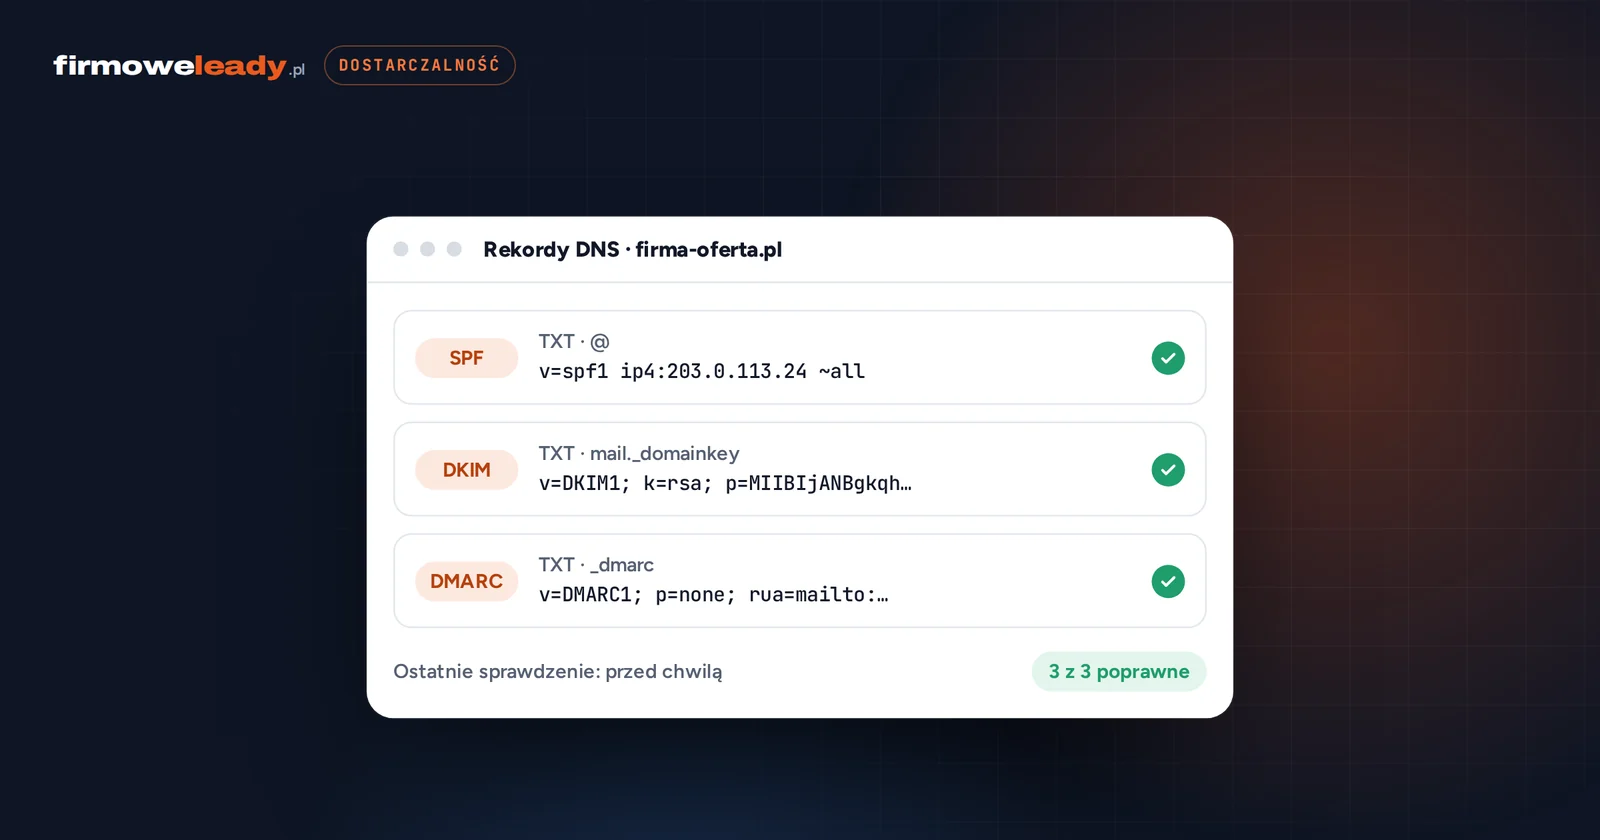
SPF, DKIM i DMARC to trzy rekordy DNS, które mówią serwerom odbiorców, że wiadomość naprawdę pochodzi z Twojej domeny. Bez nich nawet najlepszy mailing trafi do spamu albo zostanie odrzucony. Od 2024 roku Gmail i Yahoo wymagają ich od każdego, kto wysyła większe ilości poczty.
Jak to działa w skrócie
- SPF to lista serwerów, które mogą wysyłać pocztę w imieniu domeny.
- DKIM to podpis cyfrowy dodawany do każdej wiadomości. Odbiorca sprawdza go kluczem publicznym zapisanym w DNS.
- DMARC mówi, co zrobić z wiadomością, która nie przeszła SPF ani DKIM, i dokąd wysyłać raporty.
Wszystkie trzy ustawiasz w panelu DNS domeny, tam gdzie zmieniasz rekordy A czy MX.
SPF
Rekord SPF to rekord TXT na domenie głównej. Przykład dla domeny, która wysyła przez własny serwer i usługę pocztową dostawcy:
v=spf1 ip4:203.0.113.10 include:_spf.dostawca.pl ~allZasady, które warto znać:
- Jedna domena, jeden rekord SPF. Dwa rekordy zaczynające się od
v=spf1to błąd i SPF przestaje działać. Jeśli dodajesz nowy serwer, dopisz go do istniejącego rekordu. - Limit 10 zapytań DNS. Każde
include,a,mx,existsiredirectliczy się do limitu, łącznie z tymi wewnątrz dołączonych rekordów. Po przekroczeniu SPF zwraca błąd. - Końcówka
~alllub-all.~alloznacza „pozostałe serwery traktuj podejrzliwie”,-all„odrzucaj”. Nigdy nie używaj+all.
DKIM
Klucz DKIM generuje serwer albo usługa, przez którą wysyłasz. Dostajesz nazwę selektora (np. mail2026) i klucz publiczny. W DNS dodajesz rekord TXT pod adresem:
mail2026._domainkey.twojadomena.plz wartością podobną do:
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...Dobre praktyki:
- używaj klucza 2048-bitowego, klucze 1024-bitowe są już uznawane za słabe,
- każda usługa wysyłkowa powinna mieć własny selektor, wtedy łatwo ją wyłączyć,
- domena w podpisie (
d=) powinna być tą samą domeną, która jest w polu „Od”.
DMARC
Rekord DMARC to TXT pod adresem _dmarc.twojadomena.pl. Zacznij od trybu obserwacji:
v=DMARC1; p=none; rua=mailto:dmarc@twojadomena.plp=none niczego nie blokuje, ale codziennie dostajesz raporty od dużych skrzynek: kto wysyła w imieniu Twojej domeny i czy przechodzi weryfikację. Po 2–4 tygodniach, gdy raporty pokazują, że cała Twoja legalna poczta przechodzi SPF lub DKIM, zmień politykę:
p=quarantine: podrobione wiadomości trafiają do spamu,p=reject: podrobione wiadomości są odrzucane.
DMARC wymaga zgodności domen. Nie wystarczy, że SPF przejdzie dla jakiejkolwiek domeny. Domena z SPF (adres zwrotny) lub z podpisu DKIM musi zgadzać się z domeną w polu „Od”.
Kolejność wdrożenia
| Krok | Co robisz | Jak sprawdzić |
|---|---|---|
| 1 | Dodajesz lub poprawiasz SPF | Jeden rekord, mniej niż 10 zapytań |
| 2 | Włączasz podpis DKIM w serwerze wysyłkowym i dodajesz klucz do DNS | Nagłówek wysłanego maila zawiera dkim=pass |
| 3 | Dodajesz DMARC z p=none | Po dobie przychodzą pierwsze raporty |
| 4 | Analizujesz raporty 2–4 tygodnie | Wszystkie Twoje źródła poczty przechodzą |
| 5 | Zmieniasz na quarantine, potem reject | Brak skarg na niedochodzące maile |
Najczęstsze błędy
- Dwa rekordy SPF po dodaniu nowej usługi.
- Przekroczony limit 10 zapytań przez kilka
includenaraz. - Klucz DKIM wklejony z cudzysłowami albo ucięty w połowie.
- Rekord DMARC dodany na domenie głównej zamiast pod
_dmarc. - Przejście od razu na
p=rejectbez sprawdzenia raportów, przez co znikają maile z faktur czy formularzy strony.
Jak sprawdzić konfigurację
Najprościej wysłać maila na własną skrzynkę w Gmailu, otworzyć opcję „Pokaż oryginał” i zobaczyć wynik SPF, DKIM i DMARC. Rekordy w DNS sprawdzisz też w naszym darmowym narzędziu: wystarczy wpisać domenę.
Przy pakietach wysyłki SMTP w FirmoweLeady.pl konfigurujemy SPF, DKIM i DMARC domeny wysyłkowej za Ciebie. O tym, dlaczego warto do mailingu użyć osobnej domeny, piszemy w artykule osobna domena do mailingu.